

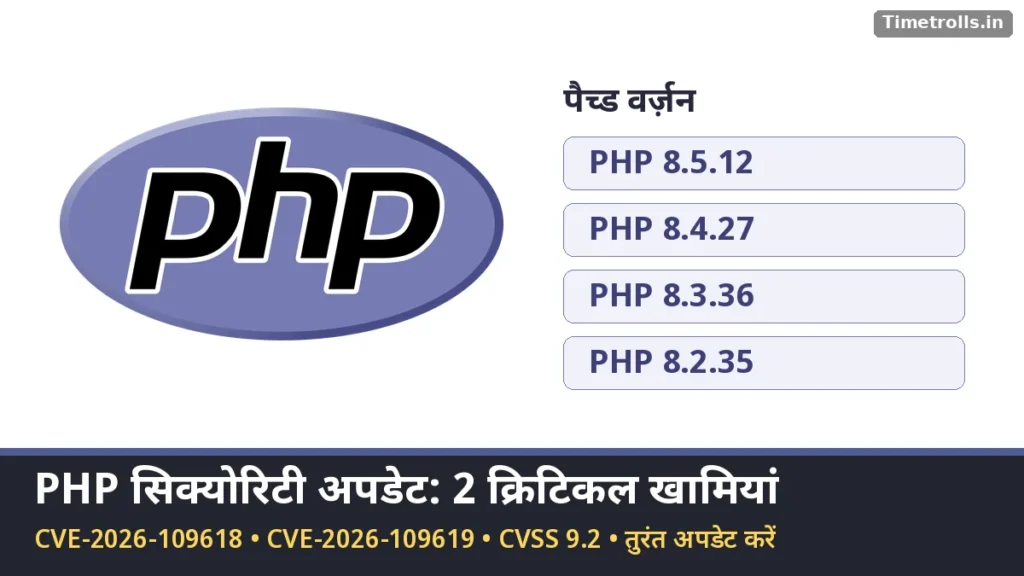
अगर आपकी कोई वेबसाइट, ब्लॉग या ऑनलाइन दुकान है, तो यह खबर आज ही काम की है। PHP सिक्योरिटी अपडेट के तहत PHP प्रोजेक्ट ने 21 अक्टूबर 2026 को दो “क्रिटिकल” खामियों के फिक्स जारी किए हैं। PHP के मुताबिक इनसे बिना लॉग-इन किए हमलावर सर्वर पर अपना कोड चला सकता है (रिमोट कोड एक्ज़ीक्यूशन)। यूरोपीय संघ की साइबर सुरक्षा टीम CERT-EU ने तुरंत पैच करने की सलाह दी है।
PHP वह भाषा है जिस पर बहुत सी वेबसाइटें और कंटेंट मैनेजमेंट सिस्टम चलते हैं। आइए आसान भाषा में समझें कि खतरा क्या है और आपको क्या करना है।
PHP सिक्योरिटी अपडेट: कौन से वर्ज़न सुरक्षित हैं?
PHP.net की आधिकारिक घोषणा के मुताबिक इन वर्ज़न में फिक्स आ गया है। इनसे पुराने सभी वर्ज़न प्रभावित हैं:
| PHP ब्रांच | प्रभावित वर्ज़न | सुरक्षित (पैच्ड) वर्ज़न |
|---|---|---|
| PHP 8.5 | 8.5.12 से पहले | 8.5.12 |
| PHP 8.4 | 8.4.27 से पहले | 8.4.27 |
| PHP 8.3 | 8.3.36 से पहले | 8.3.36 |
| PHP 8.2 | 8.2.35 से पहले | 8.2.35 |
| PHP 8.1 और पुराने | प्रभावित | PHP प्रोजेक्ट से कोई अपडेट नहीं (end-of-life) |
Google Cloud के ब्लॉग के मुताबिक PHP 5.4 से लेकर 8.5.11 तक के सभी वर्ज़न प्रभावित हैं।
दोनों खामियां क्या हैं?
- CVE-2026-109618 (GHSA-w8hw-w9fx-j79w): PHP.net के मुताबिक जब मेमोरी खत्म होने (out-of-memory) की स्थिति आती है, तो PHP किसी रिक्वेस्ट के डेटा को अधूरा छोड़ सकता है। बाद में सफाई के दौरान उसी अधूरे डेटा को सही मान लिया जाता है।
- CVE-2026-109619 (GHSA-6wmf-4rv5-p3rp): किसी रिक्वेस्ट का अंदरूनी डेटा उसकी मेमोरी खाली होने के बाद भी बचा रह सकता है, और उसी वर्कर पर आने वाली अगली रिक्वेस्ट उसे इस्तेमाल कर सकती है।
CERT-EU के मुताबिक दोनों खामियों का CVSS स्कोर 9.2 है, यानी “क्रिटिकल”। CERT-EU ने यह भी लिखा है कि तकनीकी जानकारी अब सार्वजनिक है और शुरुआती प्रूफ-ऑफ-कॉन्सेप्ट (PoC) सामने आने लगे हैं, जिससे हमलों की आशंका बढ़ जाती है।
किन वेबसाइटों को खतरा है?
PHP.net के अनुसार वेब रिक्वेस्ट संभालने वाली हर PHP इंस्टॉलेशन खतरे में है, जिसमें PHP-FPM, Apache के साथ mod_php, php-cgi, FrankenPHP और LiteSpeed शामिल हैं। PHP टीम ने mod_php को सबसे ज़्यादा जोखिम वाला बताया है, जहां एक डेमो में एक ही बिना-लॉगिन रिक्वेस्ट से हमला एप्लिकेशन कोड चलने से पहले ही शुरू हो गया।
CERT-EU ने यह भी कहा है कि कई कमर्शियल और ओपन सोर्स प्रोडक्ट अंदर से PHP इस्तेमाल करते हैं, इसलिए वे भी प्रभावित हो सकते हैं, भले ही बाहर से PHP दिखाई न दे।
Google Cloud के ब्लॉग के मुताबिक इन खामियों का खुलासा PHP और Wiz Research ने किया, और Google के Gemini 4 Argon मॉडल ने खामी ढूंढने और पैच जांचने में मदद की।
📺 साइबर सुरक्षा और टेक की आसान हिंदी वीडियो के लिए Tech With Bharat Hirwani YouTube चैनल सब्सक्राइब करें।
📲 ऐसी ताज़ा खबरें सबसे पहले पाने के लिए Timetrolls का WhatsApp चैनल फॉलो करें।
तुरंत अपडेट न कर पाएं तो?
PHP.net ने साफ कहा है कि पूरा समाधान सिर्फ अपडेट है। उसने कुछ अस्थायी उपाय बताए हैं जो कुछ हमलों का जोखिम घटाते हैं, पर इंस्टॉलेशन को सुरक्षित नहीं बनाते, जैसे memory_limit सेटिंग और post_max_size को कम रखना। CERT-EU की सलाह है कि अगर तुरंत पैच संभव न हो, तो इंटरनेट से जुड़ी एप्लिकेशन को पब्लिक नेटवर्क से अलग करने पर विचार करें।
PHP 8.1 या उससे पुराने वर्ज़न वालों के लिए PHP.net के मुताबिक कुछ Linux डिस्ट्रीब्यूशन और LTS वेंडर बैकपोर्ट फिक्स दे रहे हैं; गंभीरता को देखते हुए PHP टीम ने PHP 7.4, 8.0 और 8.1 के लिए न्यूनतम सोर्स बैकपोर्ट भी जारी किए हैं। सबसे बेहतर रास्ता सपोर्टेड वर्ज़न पर अपग्रेड करना है।
आपके लिए इसका मतलब
- WordPress या दूसरी PHP वेबसाइट चलाते हैं: अपने होस्टिंग पैनल में देखें कि साइट किस PHP वर्ज़न पर चल रही है। ऊपर टेबल में दिए पैच्ड वर्ज़न से पुराना हो, तो होस्टिंग कंपनी से तुरंत अपडेट के बारे में पूछें।
- शेयर्ड होस्टिंग पर हैं: सर्वर का PHP अक्सर होस्टिंग कंपनी अपडेट करती है। उनकी सिक्योरिटी नोटिस देखें या सपोर्ट टिकट डालें।
- डेवलपर और IT टीम: PHP.net के अनुसार Linux डिस्ट्रीब्यूशन को पैच पहले ही मिल गए थे, इसलिए अपने वेंडर के अपडेटेड पैकेज चेक करें। Docker या कंटेनर इमेज इस्तेमाल करते हैं, तो पैच्ड वर्ज़न से दोबारा बिल्ड और डिप्लॉय करें (Google Cloud की सलाह)।
- पुराना PHP (8.1 या नीचे): PHP प्रोजेक्ट से अपडेट नहीं मिलेगा। जितनी जल्दी हो सके सपोर्टेड वर्ज़न पर जाएं।
- आम इंटरनेट यूज़र: सीधे आपको कुछ करना नहीं है, पर अनजान वेबसाइटों पर निजी जानकारी डालते समय सावधान रहें। सरकारी साइबर सलाह के लिए पढ़ें CERT-In की AI एजेंट एडवाइज़री।
AI अब कोडिंग और सुरक्षा जांच दोनों में बड़ी भूमिका निभा रहा है। इस पर हमारी रिपोर्ट COBOL में OpenAI का 97.9% सटीकता का दावा और नेटवर्क में AI पर दुनिया की पहली AI-RAN कॉल भी पढ़ें।
एक लाइन में: PHP सिक्योरिटी अपडेट टालने वाला काम नहीं है: 8.5.12, 8.4.27, 8.3.36 या 8.2.35 पर जाएं, और पुराने PHP पर हैं तो अपग्रेड की योजना आज ही बनाएं।
आपकी राय: आपकी वेबसाइट किस PHP वर्ज़न पर चल रही है, और क्या आपके होस्टिंग प्रोवाइडर ने अपडेट कर दिया है? कमेंट में ज़रूर बताएं।


टिप्पणियाँ