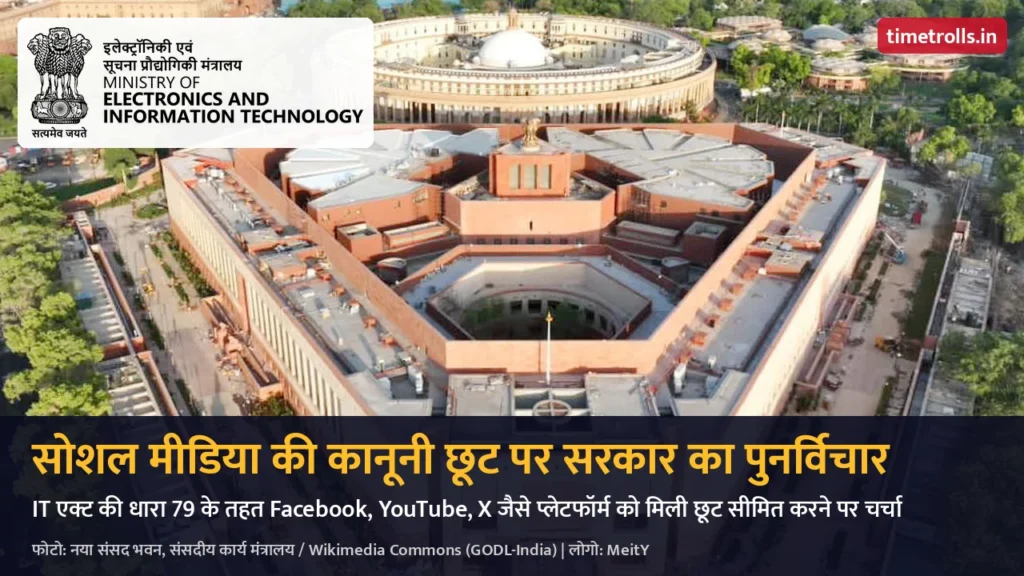
फीचर्ड इमेज: नई दिल्ली का नया संसद भवन। फोटो: संसदीय कार्य मंत्रालय / Wikimedia Commons (GODL-India), लोगो: इलेक्ट्रॉनिकी एवं सूचना प्रौद्योगिकी मंत्रालय
एल्गोरिदम से यह तय करने वाले प्लेटफॉर्म कि यूजर की स्क्रीन पर क्या दिखे, क्या अब भी यूजर्स की पोस्ट की कानूनी जिम्मेदारी से बचे रह सकते हैं? केंद्र सरकार का इलेक्ट्रॉनिकी एवं सूचना प्रौद्योगिकी मंत्रालय (MeitY) इसी सवाल पर शुरुआती चर्चा कर रहा है। द इंडियन एक्सप्रेस और बिजनेस स्टैंडर्ड ने सरकारी सूत्रों के हवाले से बताया है कि Facebook, Instagram, YouTube और X जैसे सोशल मीडिया प्लेटफॉर्म को सूचना प्रौद्योगिकी अधिनियम, 2000 की धारा 79 के तहत मिलने वाली “सेफ हार्बर” सुरक्षा को सीमित करने या इन कंपनियों के लिए खत्म करने का प्रस्ताव विचाराधीन है।
दोनों अखबारों के मुताबिक चर्चा अभी शुरुआती दौर में है और कोई अंतिम फैसला नहीं हुआ है। ऐसा बदलाव करने के लिए IT एक्ट में संशोधन करना होगा, जिसे संसद से पास कराना जरूरी है। फिलहाल मंत्रालय की ओर से कोई आधिकारिक बयान, ड्राफ्ट या अधिसूचना जारी नहीं हुई है।
सरकार के भीतर उभर रही दलील
इंडियन एक्सप्रेस ने दो वरिष्ठ सरकारी अधिकारियों के हवाले से लिखा है कि सरकार यह परख रही है कि क्या यह सुरक्षा सिर्फ उन सेवाओं तक सीमित रखी जाए जो सूचना को केवल एक जगह से दूसरी जगह पहुंचाती हैं, जैसे इंटरनेट सेवा प्रदाता (ISP), टेलीकॉम कंपनियां और पीयर-टू-पीयर मैसेजिंग सेवाएं। सोशल मीडिया कंपनियों को इस दायरे से बाहर करने की सोच के पीछे तर्क यह है कि वे रैंकिंग, सिफारिश और कंटेंट को आगे बढ़ाने वाले एल्गोरिदम चलाती हैं, इसलिए उन्हें सिर्फ “कैरियर” नहीं माना जा सकता।
बिजनेस स्टैंडर्ड ने एक वरिष्ठ अधिकारी का बयान छापा है, जिसका आशय यह है कि जो भी सोशल मीडिया मध्यस्थ एल्गोरिदम से यूजर कंटेंट की रैंकिंग, जगह, प्रमोशन या दबाने का फैसला करता है, वह अब ऐसे कंटेंट को ढोने वाली पाइपलाइन भर नहीं रह गया, उसकी उस कंटेंट के भविष्य में सक्रिय भूमिका है, इसलिए पूरी छूट पर फिर से विचार जरूरी है। इसी अधिकारी ने यह सवाल भी उठाया कि अगर 18 साल से कम उम्र के किसी यूजर को गलती से आपत्तिजनक कंटेंट दिख जाए, तो जिम्मेदारी किसकी होगी।
धारा 79 आखिर देती क्या है
IT एक्ट की धारा 79 इंटरनेट मध्यस्थों (इंटरमीडियरी) को उस कंटेंट की कानूनी जिम्मेदारी से बचाती है जो कोई तीसरा व्यक्ति, यानी यूजर, उनके प्लेटफॉर्म पर डालता है। शर्त यह है कि प्लेटफॉर्म संदेश की शुरुआत न करे, पाने वाले को न चुने और जानकारी में बदलाव न करे। साथ ही उसे सरकार के तय नियमों के मुताबिक “ड्यू डिलिजेंस” निभानी होती है, जैसे शिकायत अधिकारी नियुक्त करना और अदालत या सरकारी नोटिस मिलने पर गैरकानूनी सामग्री हटाना।
अगर प्लेटफॉर्म किसी गैरकानूनी काम में मदद करता है या नोटिस मिलने के बाद भी सामग्री नहीं हटाता, तो यह सुरक्षा पहले से ही खत्म हो जाती है। नया प्रस्ताव इससे आगे जाकर एल्गोरिदम चलाने वाले सोशल मीडिया प्लेटफॉर्म के लिए पूरी “ब्लैंकेट” छूट पर ही सवाल उठाता है। बिजनेस स्टैंडर्ड के मुताबिक उपयोगकर्ताओं के बीच सीधे संदेश पहुंचाने वाले और कंटेंट में दखल न देने वाले मैसेजिंग प्लेटफॉर्म इस प्रस्तावित बदलाव से बाहर रहेंगे।
जुलाई का विवाद, जिसने बहस तेज की
सरकार और सोशल मीडिया कंपनियों के बीच खिंचाव इस साल जुलाई में खुलकर सामने आया था। हिंदुस्तान टाइम्स के अनुसार प्रधानमंत्री नरेंद्र मोदी का 23 जुलाई को अपलोड किया गया एक Facebook रील, जो NEET-UG पेपर लीक के खिलाफ देशभर में चल रहे छात्र आंदोलन और पेपर लीक रोकने के उपायों से जुड़ा था, कुछ घंटों के लिए हटा दिया गया था। इंडियन एक्सप्रेस के मुताबिक इसके बाद IT मंत्रालय ने Meta के ग्लोबल अफेयर्स प्रेसिडेंट जोएल कैपलान समेत कंपनी के वैश्विक नीति अधिकारियों को तलब किया था।
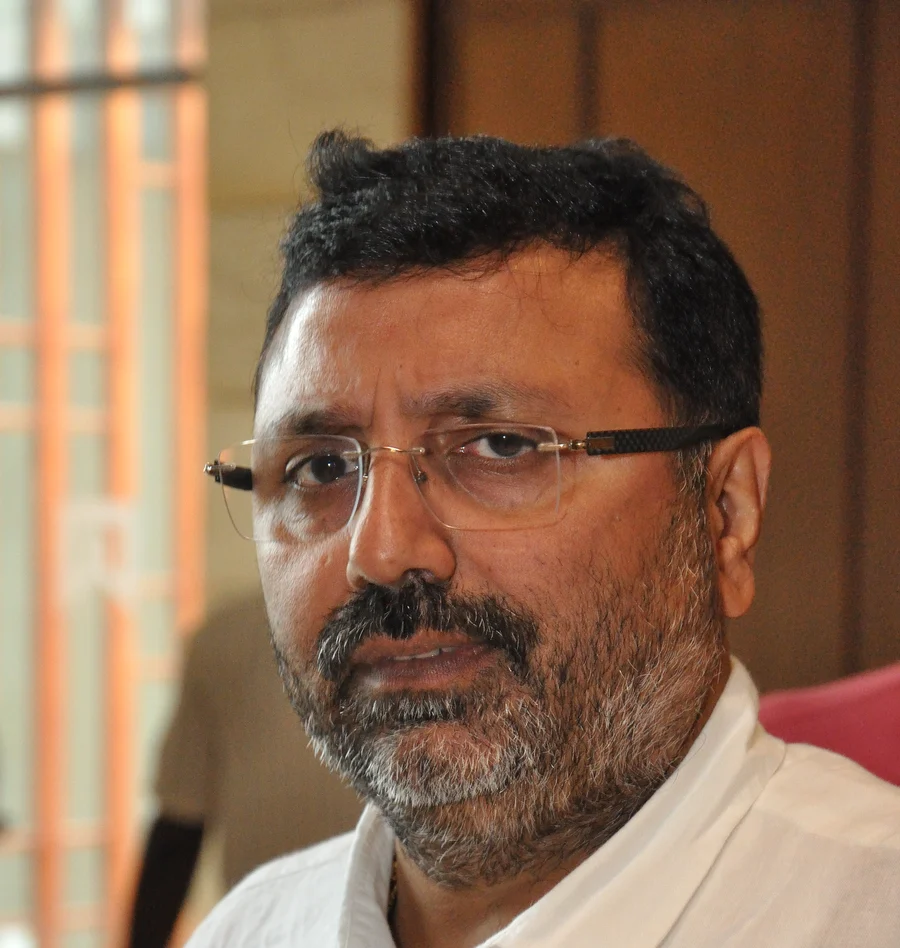
संचार और सूचना प्रौद्योगिकी पर संसद की स्थायी समिति के अध्यक्ष और झारखंड के गोड्डा से भाजपा सांसद निशिकांत दुबे ने अगस्त में कहा था कि मार्क जकरबर्ग को माफी मांगनी चाहिए, वरना धारा 79 के तहत Meta को मिली सेफ हार्बर सुरक्षा वापस ली जाएगी। हिंदुस्तान टाइम्स ने उनका यह बयान भी छापा था कि Meta की मानसिकता देश को अस्थिर करने की है। उसी बैठक में मौजूद सांसदों के मुताबिक Meta के एक अधिकारी ने माफी मांगते हुए रील हटने की वजह एल्गोरिदम की गड़बड़ी बताई थी।
इंडियन एक्सप्रेस की रिपोर्ट यह भी कहती है कि सरकार के एक हिस्से में यह चिंता है कि सोशल मीडिया एल्गोरिदम ने कई मौकों पर विपक्ष के नेतृत्व वाले या सत्ता-विरोधी नैरेटिव को सरकारी संदेशों के मुकाबले ज्यादा फैलाया। जुलाई के छात्र आंदोलन में Instagram की भूमिका को भी इन चर्चाओं की एक वजह बताया गया है। यह सरकार का आधिकारिक रुख नहीं, बल्कि अखबार की सूत्रों पर आधारित जानकारी है।
सुप्रीम कोर्ट की हालिया टिप्पणी
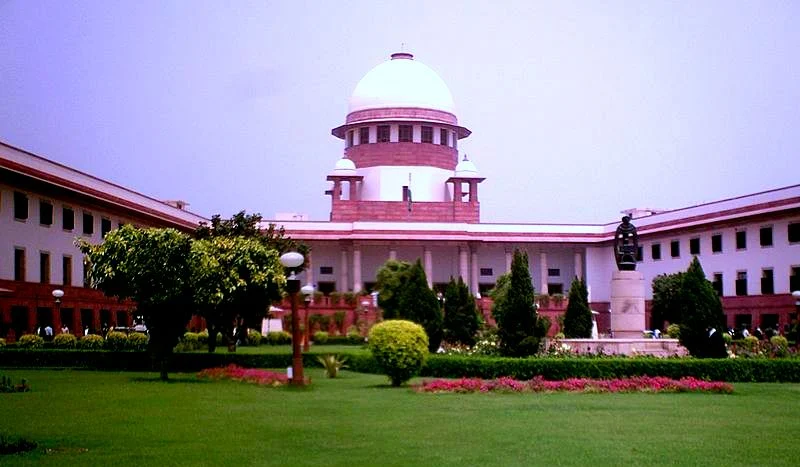
इंडियन एक्सप्रेस के मुताबिक सरकार की सोच को सुप्रीम कोर्ट की हालिया टिप्पणियों से भी बल मिला है। जस्ट राइट्स फॉर चिल्ड्रन अलायंस बनाम एस. हरीश मामले में 15 अक्टूबर के आदेश में अदालत ने बच्चों के यौन शोषण से जुड़ी सामग्री (CSAM) रोकने में प्लेटफॉर्म की नाकामी पर चिंता जताई थी। अखबार के अनुसार कोर्ट ने कहा था कि धारा 79 लगातार नियम-उल्लंघन से निपटने के लिए नाकाफी है, और आर्थिक जुर्माने जैसी अनुपातिक सजा का अलग ढांचा बनाने को कहा था, जबकि सेफ हार्बर छीनने को गंभीर उल्लंघनों के लिए आखिरी विकल्प माना था।
X के साथ भी सरकार का टकराव पुराना है। कंपनी ने कंटेंट ब्लॉक करने के लिए इस्तेमाल होने वाले सरकारी “सहयोग” पोर्टल को अदालत में चुनौती दी थी। सितंबर 2025 में कर्नाटक हाईकोर्ट ने X की याचिका खारिज कर दी थी, जिसके बाद कंपनी ने अपील दायर की है।
डीपफेक पीड़ितों को सीधी शिकायत का रास्ता
प्रस्ताव का एक हिस्सा आम यूजर्स के हक में भी बताया जा रहा है। बिजनेस स्टैंडर्ड के मुताबिक सरकार ऐसा तंत्र लाने पर विचार कर रही है जिसमें डीपफेक या बिना सहमति के साझा की गई तस्वीर-वीडियो से प्रभावित व्यक्ति सीधे प्लेटफॉर्म से उसे हटाने की मांग कर सके। अभी ज्यादातर मामलों में इसके लिए पुलिस शिकायत या अदालती आदेश की जरूरत पड़ती है, जिसमें समय लगता है।
इंडियन एक्सप्रेस ने दो और मुद्दों का जिक्र किया है। पहला, बड़े प्रोडक्ट बदलाव से पहले प्लेटफॉर्म अधिकारियों को सूचना दें। इसकी पृष्ठभूमि WhatsApp का प्रस्तावित यूजरनेम फीचर है, जिसकी रोलआउट जुलाई में मंत्रालय ने ठगी और नकली पहचान की आशंका बताकर रुकवा दी थी। दूसरा, यूजर्स की शिकायत निवारण व्यवस्था को और मजबूत करना।
मंत्रालय, कंपनियों और विपक्ष का पक्ष
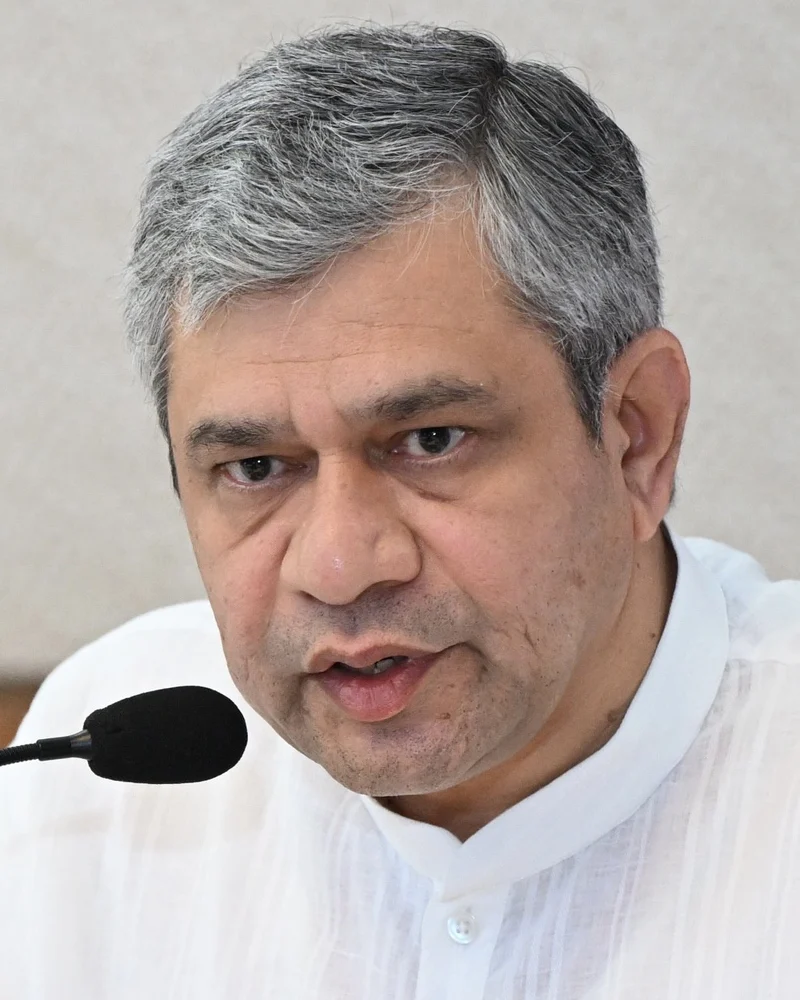
इलेक्ट्रॉनिकी एवं सूचना प्रौद्योगिकी मंत्रालय की कमान केंद्रीय मंत्री अश्विनी वैष्णव के पास है, जो मंत्रालय की वेबसाइट के अनुसार रेलवे और सूचना एवं प्रसारण मंत्रालय भी संभालते हैं। इंडियन एक्सप्रेस ने बताया कि IT मंत्रालय, Meta और Google को भेजे गए सवालों का खबर छपने तक जवाब नहीं आया। बिजनेस स्टैंडर्ड को भी मंत्रालय से जवाब नहीं मिला। मंत्री वैष्णव या मंत्रालय की आधिकारिक प्रतिक्रिया का इंतजार है।
विपक्ष ने इस ताजा रिपोर्ट पर अभी औपचारिक प्रतिक्रिया नहीं दी है। हालांकि अगस्त की संसदीय समिति बैठक में विपक्षी सांसदों ने Meta की सुरक्षा छीनने का विरोध किया था। हिंदुस्तान टाइम्स के मुताबिक उन्होंने CSAM, डीपफेक और साइबर ठगी पर सख्ती का समर्थन करते हुए कहा था कि सरकार की आलोचना को देश-विरोधी सामग्री नहीं माना जाना चाहिए। एक विपक्षी सांसद ने कहा था कि बात तकनीक के नियमन की है, लोकतंत्र के नियमन की नहीं, और यह नियमन है, सेंसरशिप नहीं।
आगे क्या, और यूजर पर असर
बिजनेस स्टैंडर्ड से बात करने वाले अधिकारी के मुताबिक इस प्रक्रिया में समय लगेगा, क्योंकि हितधारकों से सलाह-मशविरा भी करना होगा और मंत्रालय को कुछ कानूनी सुझाव मिले हैं जिनका अध्ययन चल रहा है। इंडियन एक्सप्रेस का आकलन है कि यह कदम सरकार और टेक उद्योग के बीच बड़ा टकराव खड़ा कर सकता है, क्योंकि यूजर कंटेंट पर टिके इन कंपनियों के कारोबार की नींव यही सुरक्षा है, और उद्योग व सिविल सोसाइटी संगठन इसका कड़ा विरोध कर सकते हैं।
आम यूजर के लिए इसका असर दो तरफ जा सकता है। एक तरफ डीपफेक, ठगी और आपत्तिजनक सामग्री पर प्लेटफॉर्म ज्यादा सतर्क होंगे और शिकायतें तेजी से निपट सकती हैं। दूसरी तरफ, कानूनी जोखिम से बचने के लिए कंपनियां विवादित या आलोचनात्मक पोस्ट भी ज्यादा आसानी से हटाने लगें, ऐसी आशंका भी उठ सकती है। असली तस्वीर तभी साफ होगी जब मंत्रालय कोई ड्राफ्ट संशोधन सार्वजनिक परामर्श के लिए रखेगा।
यह रिपोर्ट द इंडियन एक्सप्रेस (5 नवंबर 2026), बिजनेस स्टैंडर्ड (4 नवंबर 2026), दैनिक भास्कर और हिंदुस्तान टाइम्स (4 अगस्त 2026) की खबरों पर आधारित है। मंत्रालय का आधिकारिक पक्ष आने पर इसे अपडेट किया जाएगा।

टिप्पणियाँ