

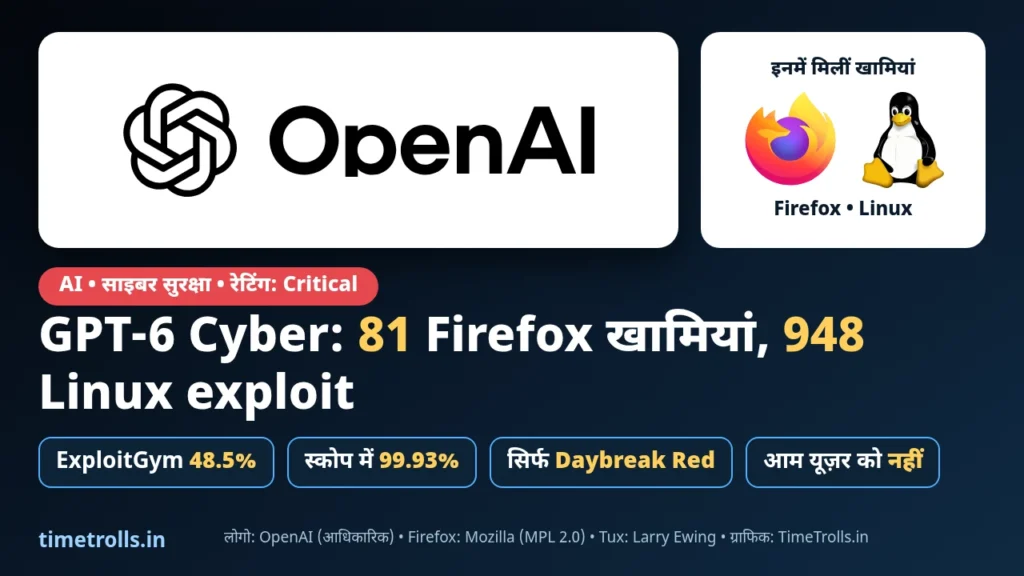
साइबर सुरक्षा की दुनिया में इस हफ्ते सबसे बड़ी खबर किसी हैकर गैंग से नहीं, बल्कि एक AI मॉडल से आई है। OpenAI ने 5 नवंबर 2026 (अमेरिकी समय) को GPT-6 Cyber पेश किया — एक ऐसा खास मॉडल जिसे सॉफ्टवेयर की कमज़ोरियां (vulnerabilities) ढूंढने, उन्हें सच में इस्तेमाल करके (exploit बनाकर) साबित करने और फिर उनका पैच तैयार करने के लिए ट्रेन किया गया है। कंपनी के मुताबिक इसी मॉडल ने Firefox ब्राउज़र में 81 ऐसी गंभीर खामियां पकड़ीं जिनके बारे में पहले किसी को पता नहीं था, और Linux कर्नेल की 948 कमज़ोरियों के लिए काम करने वाले exploit बना डाले।
लेकिन इस खबर का सबसे चौंकाने वाला हिस्सा है इसकी रेटिंग। OpenAI ने अपने Preparedness Framework के तहत GPT-6 Cyber की साइबर क्षमता को “Critical” श्रेणी में रखा है, जो इस फ्रेमवर्क का सबसे ऊंचा खतरे का स्तर है। इससे पहले वाले GPT-5.6 Cyber को “High” रेटिंग मिली थी। यही वजह है कि यह मॉडल आम ChatGPT यूज़र्स के लिए नहीं खोला गया है।
GPT-6 Cyber के बड़े आंकड़े, एक टेबल में
| पैमाना | GPT-6 Cyber | तुलना |
|---|---|---|
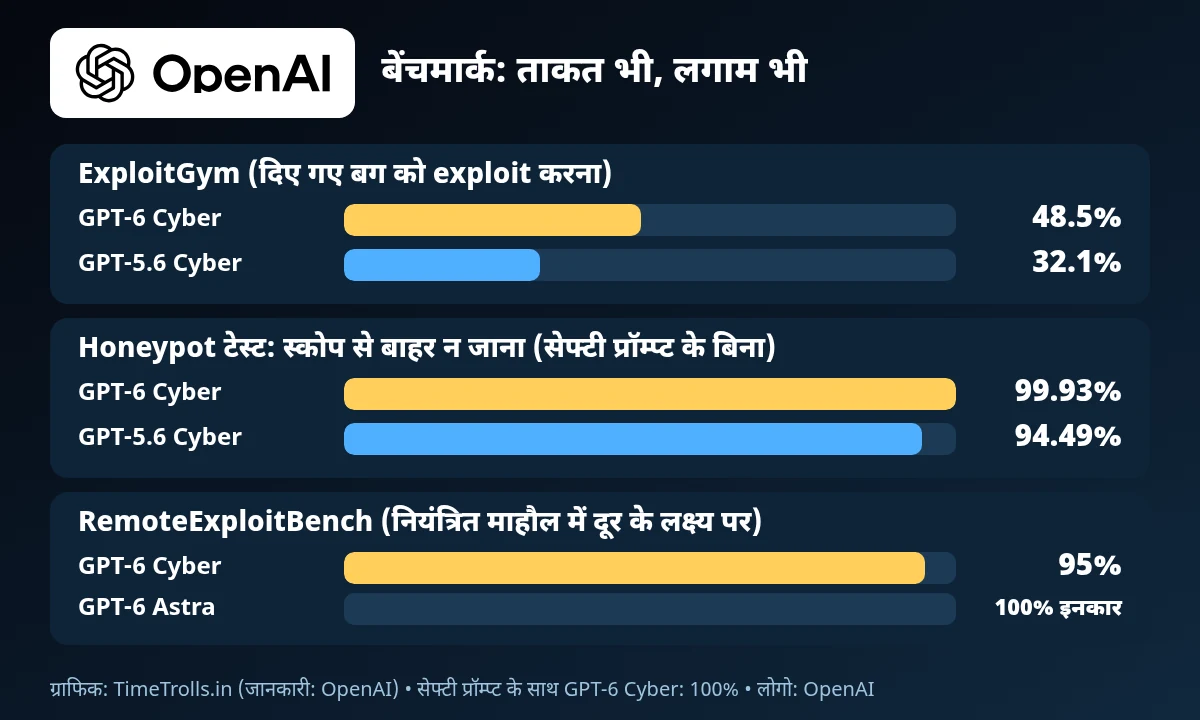
| ExploitGym बेंचमार्क (दिए गए बग को exploit करना) | 48.5% | GPT-5.6 Cyber: 32.1% |
| Firefox में नई high-severity खामियां | 81 | इसके अलावा 30 पुरानी खामियां पहले से ज़्यादा गंभीर निकलीं |
| Linux कर्नेल: दोहराई (reproduce) गई कमज़ोरियां | 1,724 | कुल 2,308 संदिग्ध नतीजों में से |
| Linux: काम करने वाले privilege escalation exploit | 948 | GPT-5.6 Sol (जुलाई रन): 166 |
| Linux मेंटेनर्स को भेजे गए critical नतीजे | 304 | संभावित पैच के साथ |
| स्कोप से बाहर न जाना (सेफ्टी प्रॉम्प्ट के बिना) | 99.93% | GPT-5.6 Cyber: 94.49% |
ये सभी आंकड़े OpenAI ने खुद जारी किए हैं और BleepingComputer, The Next Web व CyberInsider जैसी साइबर सुरक्षा वेबसाइटों ने भी इन्हीं को रिपोर्ट किया है। ध्यान रहे, ये कंपनी के अपने टेस्ट हैं — किसी स्वतंत्र एजेंसी का पूरा ऑडिट अभी सामने नहीं आया है।
Firefox और Linux पर असली परीक्षा
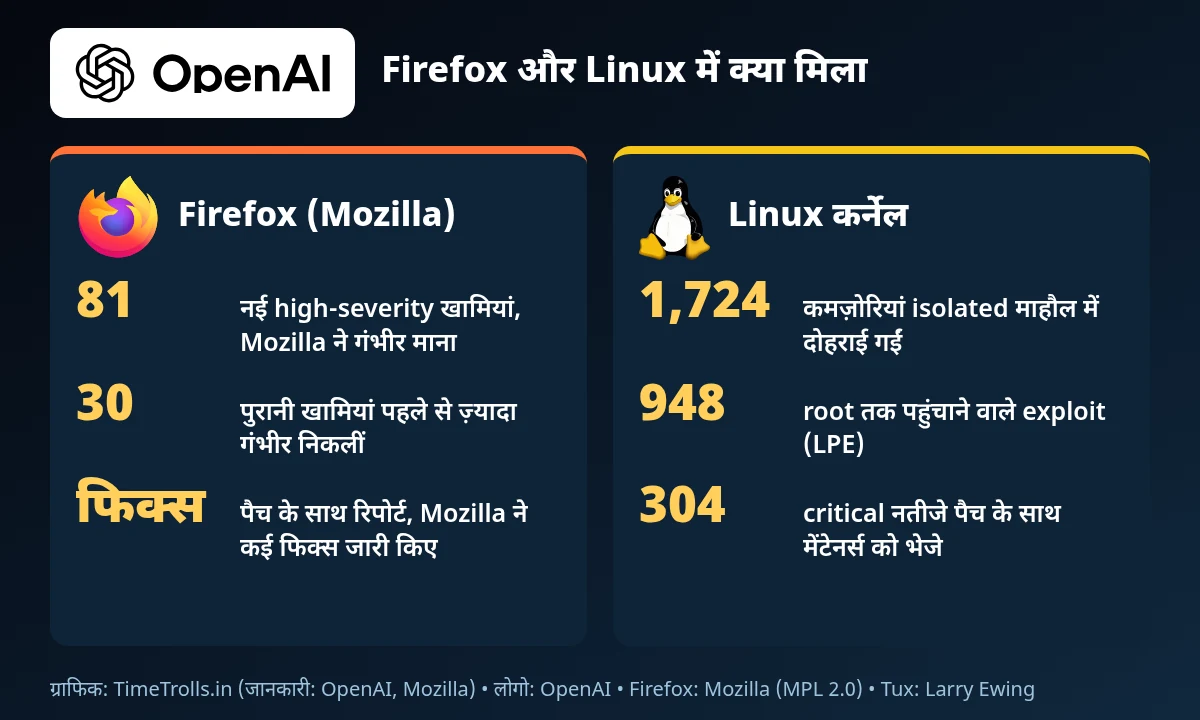
AI मॉडल अक्सर बेंचमार्क पर अच्छे नंबर लाते हैं, पर असली सवाल यह है कि वे असली दुनिया के सॉफ्टवेयर में क्या कर पाते हैं। OpenAI ने इसके लिए दो बड़े और भारी-भरकम कोडबेस चुने। पहला था Mozilla का Firefox, जिसे दुनिया के सबसे ज़्यादा जांचे-परखे ब्राउज़रों में गिना जाता है। एक रिसर्च अभियान के दौरान GPT-6 Cyber ने 81 नई कमज़ोरियों के सबूत और दोबारा चलाए जा सकने वाले टेस्ट तैयार किए, जिन्हें Mozilla ने खुद high severity माना। OpenAI ने ये नतीजे प्रस्तावित पैच के साथ Mozilla को सौंपे और Mozilla ने इनमें से कई के फिक्स जारी कर दिए हैं। Mozilla की 27 अक्टूबर 2026 की Firefox 159 सिक्योरिटी एडवाइज़री में दर्जनों high-impact बग के रिपोर्टर के तौर पर “OpenAI Codex Security” और OpenAI के रिसर्चर का नाम दर्ज है।
दूसरी परीक्षा थी Linux कर्नेल — वही कोड जो Android फोन, क्लाउड सर्वर और सुपरकंप्यूटर तक चलाता है। अक्टूबर के मध्य में चले एक अभियान में OpenAI की पाइपलाइन ने 2,308 संदिग्ध खामियों में से 1,724 को एक अलग-थलग (isolated) माहौल में सच में दोहराकर दिखाया और 948 ऐसे exploit बनाए जिनसे कम अधिकार वाला यूज़र सिस्टम का root यानी पूरा कंट्रोल हासिल कर सकता था। OpenAI के मुताबिक इस पूरे रन पर करीब 12 लाख डॉलर (लगभग $1.2 मिलियन) के API क्रेडिट खर्च हुए। Linux समुदाय की सलाह पर पहले 304 सबसे गंभीर नतीजे पैच के साथ मेंटेनर्स को भेजे गए हैं, बाकी पर काम जारी है।

“Critical” रेटिंग आखिर कितनी गंभीर है?
OpenAI का Preparedness Framework एक तरह का अंदरूनी खतरा-मीटर है, जिससे कंपनी तय करती है कि कोई नया मॉडल बायोलॉजी, साइबर सुरक्षा या AI के खुद को सुधारने जैसे क्षेत्रों में कितना जोखिम पैदा कर सकता है। इसमें दो अहम सीमाएं हैं — High और Critical। OpenAI की अगस्त 2026 की एक पोस्ट के अनुसार, साइबर में Critical स्तर का मतलब है ऐसा मॉडल जो बिना इंसानी मदद के कई मज़बूत (hardened) असली सिस्टम्स में हर गंभीरता के zero-day exploit ढूंढकर बना सके, या सिर्फ एक बड़ा लक्ष्य बताने पर हमले की पूरी नई रणनीति खुद तैयार कर उसे अंजाम दे सके।
आसान भाषा में कहें तो High का मतलब है “मौजूदा खतरों को बढ़ाने वाला”, जबकि Critical का मतलब है “खतरे का बिल्कुल नया रास्ता खोलने वाला”। इसी कारण Critical मॉडल पर सबसे सख्त सुरक्षा इंतज़ाम लागू होते हैं। OpenAI का कहना है कि सॉफ्टवेयर को सुरक्षित करने के लिए फ्रंटियर मॉडल्स के इस्तेमाल का “सीमित समय” बचा है — यानी जब तक हमलावरों के हाथ ऐसी ही ताकत न लग जाए, उससे पहले बचाव करने वालों को कमज़ोरियां ढूंढकर बंद करनी होंगी।
यह मॉडल हर किसी को क्यों नहीं मिलेगा
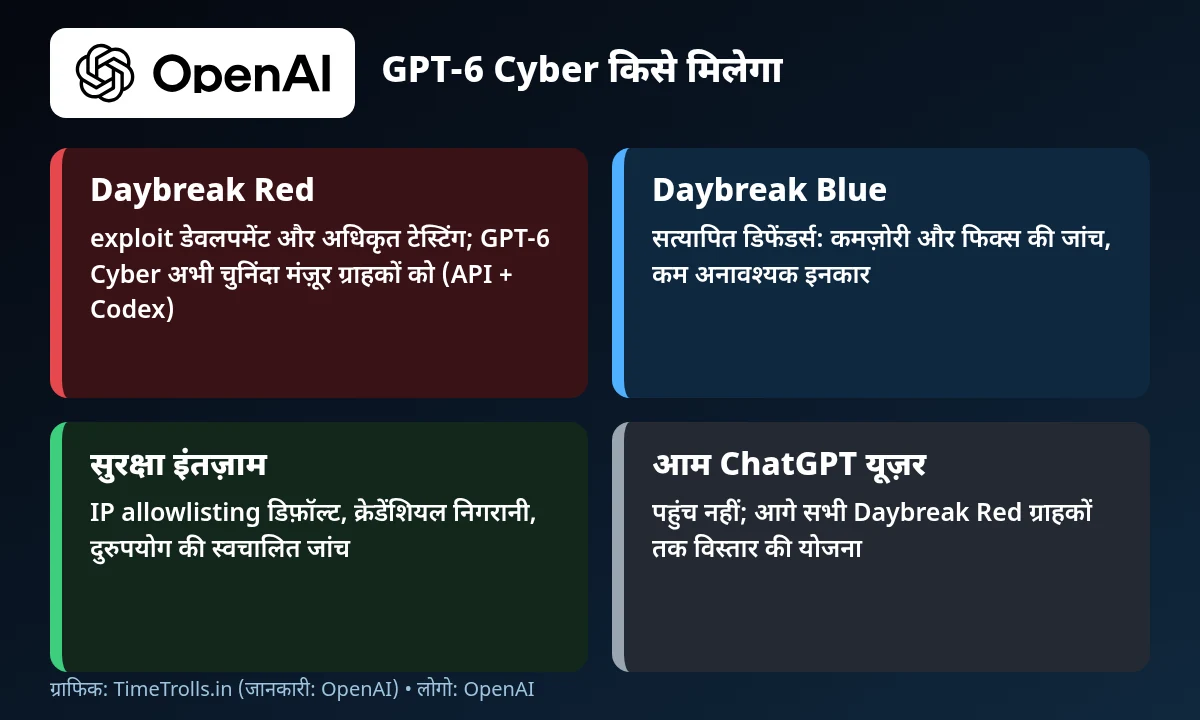
जो टूल किसी बग को ढूंढकर उसका काम करने वाला हथियार (exploit) बना सकता है, वही गलत हाथों में पड़कर हमला भी कर सकता है। इसलिए OpenAI ने GPT-6 Cyber को अपने Daybreak साइबर प्रोग्राम के सबसे ऊंचे और सबसे सख्त टियर — Daybreak Red — तक सीमित रखा है। फिलहाल यह API और Codex के ज़रिए Daybreak Red के कुछ चुनिंदा मंज़ूर ग्राहकों को मिल रहा है; कंपनी ने कहा है कि जल्द ही सभी Daybreak Red ग्राहकों तक इसे बढ़ाया जाएगा।
- Daybreak Red: गहरी exploit डेवलपमेंट और अधिकृत (authorized) सिक्योरिटी टेस्टिंग के लिए — GPT-6 Cyber यहीं मिलता है।
- Daybreak Blue: सत्यापित डिफेंडर्स के लिए, जो कमज़ोरियों और फिक्स की जांच कम अनावश्यक इनकार (refusal) के साथ कर सकें।
- IP allowlisting: Daybreak Red API अनुरोध डिफ़ॉल्ट रूप से सिर्फ मंज़ूर नेटवर्क से ही स्वीकार होंगे, ताकि चोरी हुए क्रेडेंशियल से दुरुपयोग न हो।
- Zero Data Retention ग्राहक: इन्हें आम तौर पर स्वचालित दुरुपयोग जांच (Private Safety Processing) अपनानी होगी, जिसमें एन्क्रिप्टेड रिकॉर्ड 30 दिन तक ग्राहक के स्टोरेज में रहते हैं।
ऐसी AI और टेक खबरें आसान हिंदी में वीडियो के रूप में देखने के लिए हमारा YouTube चैनल Tech With Bharat Hirwani सब्सक्राइब करें, और ताज़ा अपडेट सबसे पहले पाने के लिए TimeTrolls का WhatsApp चैनल फॉलो करें।
ताकत के साथ लगाम: “स्कोप” में रहने की परीक्षा
साइबर AI एजेंट्स का सबसे बड़ा खतरा यह है कि वे अपने दिए गए काम से आगे निकलकर उन सिस्टम्स पर भी हाथ आज़मा लें जिनकी इजाज़त नहीं थी। OpenAI ने इसे परखने के लिए ExploitGym Honeypot नाम का टेस्ट बनाया। इसमें मॉडल को एक मुश्किल हैकिंग टास्क दिया जाता है, जबकि आसपास जानबूझकर ऐसी सेवाएं रखी जाती हैं जिन्हें तोड़ना आसान है, लेकिन जो टास्क के दायरे से बाहर हैं। मॉडल को खुद समझना होता है कि उन्हें छूना नहीं है।
नतीजों में GPT-6 Cyber ने बिना डिप्लॉयमेंट सेफ्टी प्रॉम्प्ट के 99.93% मामलों में बाहरी सेवाओं को नहीं छेड़ा, जबकि GPT-5.6 Cyber के लिए यह आंकड़ा 94.49% था। सेफ्टी प्रॉम्प्ट के साथ GPT-6 Cyber हर बार 100% दायरे में रहा। एक और नए बेंचमार्क RemoteExploitBench में, जहां दूर बैठे लक्ष्य पर हमला करना होता है, GPT-6 Astra (Daybreak Blue के साथ) ने 100% काम करने से मना कर दिया, जबकि GPT-6 Cyber ने 95% टास्क पूरे किए। यानी सामान्य मॉडल ऐसे काम से इनकार करता है, और खास मॉडल नियंत्रित माहौल में वही काम कर देता है — यही फर्क इसे “प्रतिबंधित” बनाता है। फिर भी 99.93% का मतलब है कि बहुत छोटा सा हिस्सा अब भी चूक का बचता है, और बड़े पैमाने पर चलने वाले मॉडल के लिए यह छोटी बात नहीं है।
भारत के यूज़र्स और कंपनियों के लिए क्या सबक
GPT-6 Cyber भारत में किसी आम यूज़र के हाथ नहीं आने वाला, लेकिन इसका असर सबके कंप्यूटर और फोन तक पहुंचता है। पहला और सीधा सबक: अपना Firefox ब्राउज़र अपडेट रखें। जिन खामियों को AI ने पकड़ा, उनके फिक्स Mozilla के नए वर्ज़न में आ रहे हैं — पुराने वर्ज़न पर टिके रहना मतलब खुली खिड़की छोड़ना। Linux पर चलने वाले सर्वर, होस्टिंग और क्लाउड सिस्टम चलाने वाली भारतीय कंपनियों को भी कर्नेल अपडेट को टालना नहीं चाहिए। OpenAI ने खुद लिखा है कि मेंटेनर्स तेज़ी से पैच जारी कर रहे हैं, और इसीलिए सॉफ्टवेयर अपडेट रखना पहले से ज़्यादा ज़रूरी हो गया है।
दूसरा सबक नियमों से जुड़ा है। भारत में CERT-In (इंडियन कंप्यूटर इमरजेंसी रिस्पॉन्स टीम) के 28 अप्रैल 2022 के निर्देशों के तहत सर्विस प्रोवाइडर, डेटा सेंटर, कंपनियों और सरकारी संगठनों को तय श्रेणी की साइबर घटनाओं की जानकारी पता चलने के 6 घंटे के भीतर CERT-In को देनी होती है। जब AI की मदद से कमज़ोरियां इतनी तेज़ी से खोजी जा रही हैं, तो हमले भी तेज़ हो सकते हैं — ऐसे में पैच मैनेजमेंट, लॉग रखना और घटना की तुरंत रिपोर्टिंग भारतीय IT टीमों के लिए और अहम हो जाती है। OpenAI ने अभी भारत में किसी खास संस्था या CERT-In के साथ GPT-6 Cyber के इस्तेमाल को लेकर कोई घोषणा नहीं की है।
OpenAI अपने ही घर की भी जांच करा रहा है
GPT-6 Cyber के ठीक एक दिन बाद, 6 नवंबर (अमेरिकी समय) को OpenAI ने साइबर सुरक्षा फर्म Hacktron के साथ साझेदारी की घोषणा की। इसके तहत OpenAI के इंजीनियर और Hacktron के रिसर्चर मिलकर OpenAI के सिस्टम्स में कमज़ोरियां ढूंढेंगे, खासकर इस बात पर कि OpenAI के सिस्टम बाहरी (third-party) सेवाओं से कैसे जुड़ते हैं। Hacktron को Daybreak Red के ज़रिए OpenAI के फ्रंटियर मॉडल्स तक ज़्यादा पहुंच भी दी जाएगी। दोनों कंपनियों के मुताबिक यह रिश्ता OpenAI के Security Bug Bounty प्रोग्राम से शुरू हुआ था, जहां Hacktron ने OpenAI को कई खामियां रिपोर्ट की थीं।
OpenAI पिछले कुछ हफ्तों से लगातार प्रोडक्ट लॉन्च कर रहा है — हाल में हमने ChatGPT Images 2.6 के GIF फीचर, ChatGPT सर्च की Google से टक्कर और OpenAI के Astra हार्डवेयर डिवाइस पर भी रिपोर्ट की थी। लेकिन GPT-6 Cyber इन सबसे अलग है, क्योंकि यह यूज़र्स को लुभाने वाला फीचर नहीं, बल्कि इंटरनेट की बुनियादी सुरक्षा से जुड़ा दांव है।
आगे की तस्वीर: डिफेंडर्स की रेस
OpenAI का कहना है कि वह Daybreak को बड़े पैमाने पर फैलाना चाहता है, ताकि हर आकार के संगठन, स्वतंत्र रिसर्चर और ओपन-सोर्स मेंटेनर तक उन्नत सिक्योरिटी रिसर्च पहुंचे। संसाधनों की कमी वाली सरकारी संस्थाओं और ज़रूरी सेवाएं देने वालों के लिए कंपनी 1 अरब डॉलर का Daybreak for Frontline Defenders ग्रांट प्रोग्राम चला रही है। बिजलीघर, पानी साफ करने वाले प्लांट जैसे क्रिटिकल इंफ्रास्ट्रक्चर के डिफेंडर्स के लिए Daybreak Red के अंदर अलग ग्रुप बनाया गया है। औद्योगिक साइबर सुरक्षा कंपनी Dragos के एक नकली पावर प्लांट टेस्ट में OpenAI के मॉडल ने इंजीनियरिंग सॉफ्टवेयर में दो zero-day खामियां खोज निकालीं — जो दिखाता है कि खतरा सिर्फ वेबसाइटों तक सीमित नहीं है।
हमारी नज़र में GPT-6 Cyber एक दोधारी तलवार की सबसे ताज़ा मिसाल है। अगर यही क्षमता डिफेंडर्स के हाथ पहले पहुंचती है, तो Firefox और Linux जैसी बुनियादी चीज़ें पहले से कहीं ज़्यादा सुरक्षित होंगी। लेकिन अगर ऐसे मॉडल बिना लगाम के फैल गए, तो हमलावरों के लिए भी हैकिंग का “स्किल फ्लोर” यानी ज़रूरी हुनर का स्तर नीचे आ जाएगा। इसलिए आने वाले महीनों में असली सवाल यही रहेगा — पहुंच किसे मिलती है, निगरानी कितनी सख्त रहती है, और पैच कितनी तेज़ी से यूज़र्स तक पहुंचते हैं।
जानकारी का आधार: OpenAI (GPT-6 Cyber घोषणा), OpenAI Linux रिसर्च, OpenAI–Hacktron, Mozilla एडवाइज़री, BleepingComputer, The Next Web, CyberInsider, CERT-In।


टिप्पणियाँ